Now Reading: Denuncian que los ciberataques contra Armenia apuntan a Azerbaiyán e Israel
- 01
Denuncian que los ciberataques contra Armenia apuntan a Azerbaiyán e Israel
Denuncian que los ciberataques contra Armenia apuntan a Azerbaiyán e Israel

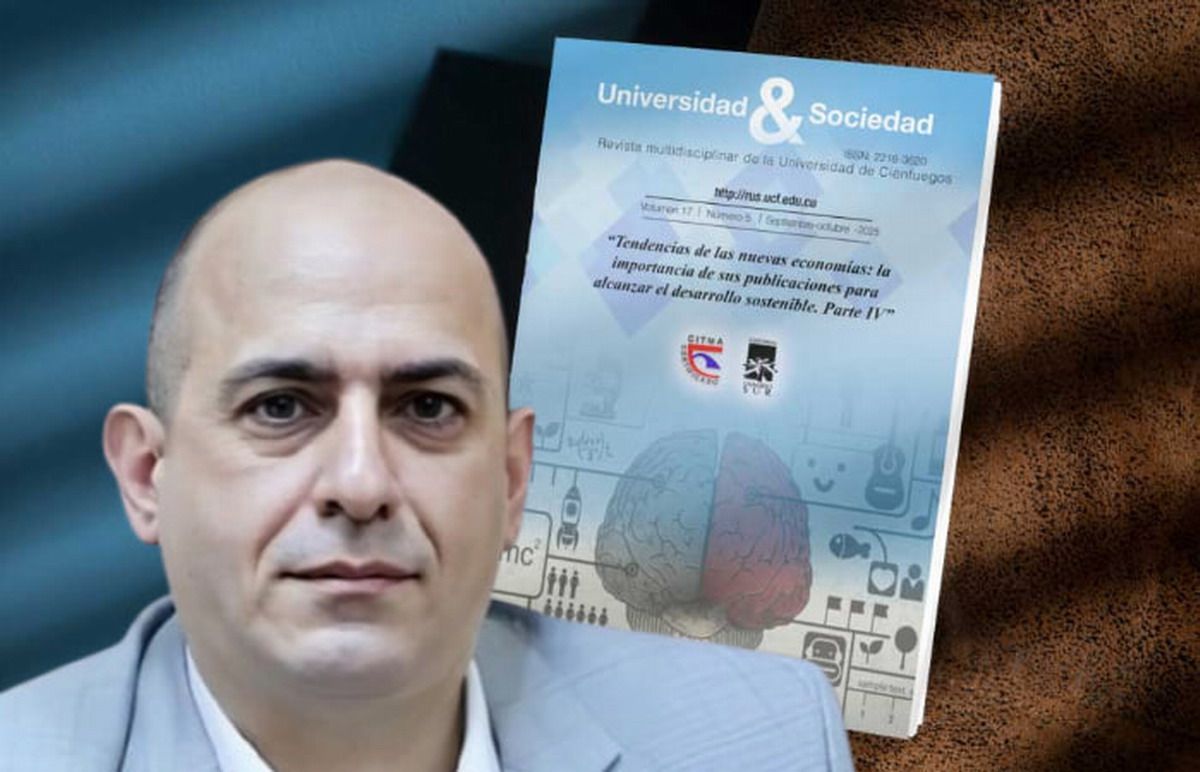
🚨 ¡Ciberespionaje masivo! Samvel Martirosyan afirma que los ciberataques contra Armenia conducen a Azerbaiyán e Israel tras informes de Citizen Lab 🇦🇲
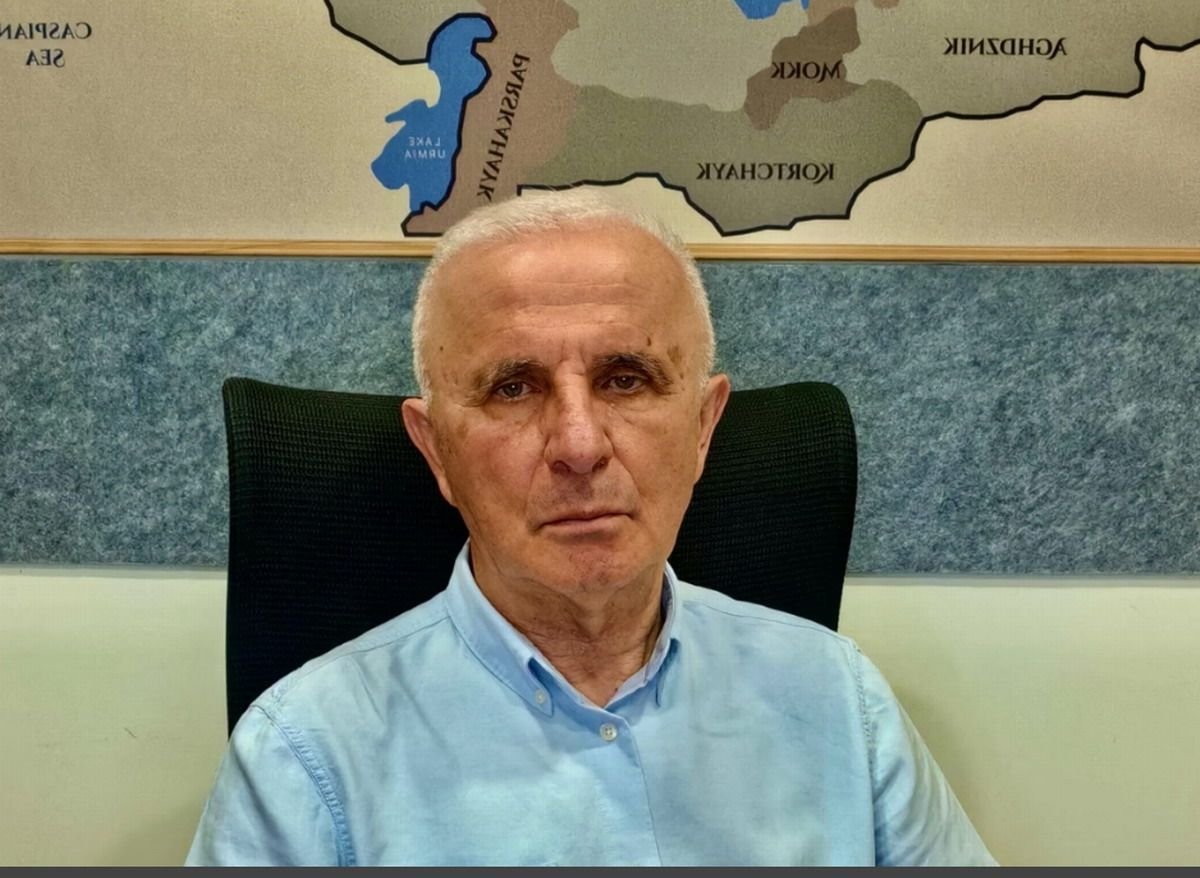
El experto en seguridad informática Samvel Martirosyan analizó los recientes ataques informáticos dirigidos contra las instituciones públicas de la República de Armenia, confirmando que las ofensivas no fueron aleatorias sino operaciones de espionaje teledirigidas. Según los datos revelados por la organización canadiense de ciberseguridad Citizen Lab, las incursiones digitales afectaron a altos organismos estatales como la Oficina del Primer Ministro Nikol Pashinyan, la Comisión Electoral Central y el Banco Central de Armenia.
La firma israelí Candiru utilizó anuncios maliciosos para infectar dispositivos gubernamentales
Los informes de inteligencia digital identificaron como responsable del vector informático a la empresa de spyware israelí Candiru, la cual ya había sido detectada perpetrando ataques en territorio armenio durante el año 2021. En aquella oportunidad, la firma actuó por encargo directo del gobierno de Azerbaiyán. En esta nueva oleada, el virus se propagó mediante vulnerabilidades de “cero clics” inyectadas en banners de redes publicitarias.
El especialista informático Samvel Martirosyan evaluó el origen de las órdenes de espionaje e indicó: “Sospecho que Azerbaiyán, el propio Israel o ambos países están detrás de esto; llevar a cabo ataques de este tipo requiere autorización del ejército israelí”. Asimismo, el analista Samvel Martirosyan detalló el alcance de la red publicitaria comprometida e informó: “Los anuncios aparecieron alrededor de un millón de veces en mamul.am, y los investigadores clasificaron 100.000 de esos casos como ataques dirigidos”.
Grupos de ciberespionaje prorrusos operan desde Kazajistán contra el Ministerio de Asuntos Exteriores
Paralelamente al ataque de Candiru, las firmas de seguridad Cisco Talos y Recorded Future documentaron una segunda campaña de ciberespionaje conducida por piratas informáticos hispanohablantes o rusoparlantes que operan bajo infraestructura en Kazajistán. Este grupo empleó técnicas de phishing e ingeniería social para vulnerar los sistemas del Ministerio de Asuntos Exteriores y Comercio Exterior de Armenia.
El experto Samvel Martirosyan advirtió sobre la posibilidad de que los atacantes utilicen banderas falsas para encubrir su procedencia e indicó: “Estos hackers hablan ruso; puede que en realidad residan en Rusia, pero intentan ocultar su origen haciéndose pasar por agentes en Kazajistán”. Finalmente, las autoridades informáticas en Ereván urgieron a reforzar los escudos de ciberdefensa en las redes públicas para prevenir nuevas filtraciones de documentación reservada.